Мы используем cookies и аналогичные технологии, чтобы сайт работал корректно, анализировать посещаемость, улучшать сервисы и подбирать более релевантную информацию о программах и мероприятиях. Нажимая «Принять», вы соглашаетесь на использование cookies в соответствии с Политикой обработки персональных данных и Политикой использования cookies. Вы можете отказаться от cookies или удалить их в настройках браузера. При отключении cookies отдельные функции сайта могут работать некорректно
+7 495 646-75-17 Бесплатно по Москве 8 800 333-86-68 Бесплатно по России
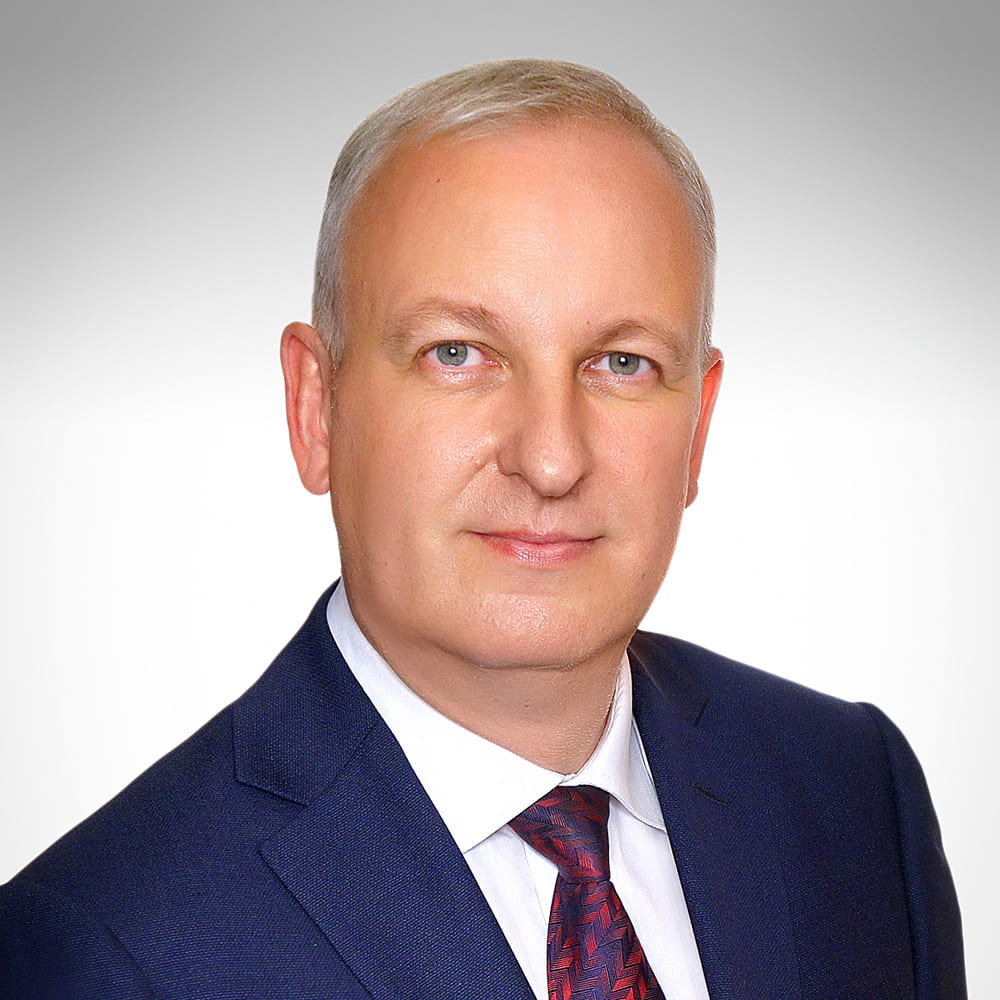
Панкратьев Вячеслав Вячеславович

Панкратьев Вячеслав Вячеславович

Панкратьев Вячеслав Вячеславович play video
9.9
Рейтинг
Бизнес-тренер Бизнес-тренер

Бизнес-тренер, эксперт-практик в области корпоративной безопасности и управлении экономическими рисками. Консультировал «Газпром», «Росатом» и ряд других стратегически важных компаний по вопросам безопасности и антикризисного управления. Автор методик по предотвращению внутренних угроз в бизнесе

Профессиональный опыт

  • Предоставление консалтинговых услуг в области корпоративной безопасности, управлению рисками, защиты активов и комплаенс
  • ФСО России, начальник юридического отдела
  • Прохождение военной службы на воинских должностях в КГБ СССР, ФАПСИ, ФСО России, полковник юстиции

Профессиональные компетенции

  • Построение системы корпоративной безопасности компании
  • Управление юридическими рисками, HR-рисками, безопасность дистанционной работы
  • Организация функционирования системы безопасности компании
  • Повышение эффективности системы корпоративной безопасности компании
  • Коммерческая тайна компании, эффективные направления ее защиты
  • Предотвращение противоправных действий со стороны сотрудников. Мотивация и лояльность персонала
  • Конфиденциальное делопроизводство компании
  • Конкурентная разведка, оценка надежности контрагентов
  • Управление экономическими рисками, бизнес-разведка, мошенничество, враждебное поглощение
  • Техническая безопасность компании. Защита каналов утечки информации, IT-безопасность, инженерно-техническая безопасность
  • Правовая защита бизнеса, налоговые проверки, GR-менеджмент
  • Антитеррористическая защищенность объектов, аудит, организационные мероприятия

Клиенты

Пенсионный фонд России, Правительство Москвы, «Вертолеты России» (ГК «Ростех»), ООО «РТ-комплектимпекс» («Ростех»), ПАО «ОДК-Сатурн» (ГК «Ростех»), ВКО «Алмаз-Антей», АО «НоваВинд» (ГК «Росатом»), Центр эксплуатации объектов наземной космической инфраструктуры (ГК «Роскосмос»), ВНИИЭМ (ГК «Роскосмос»), ПАО «Газпром», ПАО «НК Роснефть», ПАО «Транснефть», ПАО Новатэк«, ОАО «Лукойл оверсиз», ООО «Лукойл-пермь», ООО «Трансойл», ПАО «Норильский никель», ПАО «Уральская горно — металургическая компания», ПАО «Башкирская содовая компания», ОАО «Стерлитамакский содовый завод», ПАО «КАМАЗ», АО «Брянский машиностроительный завод», ПАО «Уральская горно-металургическая компания», ООО «Удоканская медь», Кондитерская фабрика «Сладуница», АФК «Система», ИФК «Бинвест», ИФ «Солид», УК «Металлоинвест», Финансово-промышленная группа «Юралс кэпитал», Armadillo, Биотек, БТБ (Безопасные технологии бизнеса), Белагро, ГК «Фосагро», АО «Северное Домодедово», ПАО «Аэрофлот», ГК «FM Логистик», ПАО «МТС», ПАО «Мегафон», ГК «Систематика, ООО «Нэт Бай Нэт», ОАО «Нижфарм, ГК «Биотек», ООО «Медипал», АЭ «Элевел», Inventive retail group, АО «Юлмарт», ГК «JTI», ГК «Безопасные технологии бизнеса» и другие

Преподавательская деятельность

  • Московский государственный университет (Высшая школа бизнеса), курс «Корпоративная безопасность»
  • Российская академия народного хозяйства и государственной службы при Президенте Российской Федерации, программы МВА
  • Государственный университет управления, программы МВА
  • Всероссийская академия внешней торговли, программы МВА
  • Университет государственного и муниципального управления, заведующий кафедрой безопасности
  • Автор семинаров по вопросам безопасности предпринимательской деятельности в учебных центрах и бизнес-школах ФинКонт, Академия информационных систем, Русская школа управления, Центр профессионального развития «Профи карьера», Российский фонд образовательных программ «Экономика и управление», Академия повышения квалификации, Институт экономики, управления и социальных отношений, Безопасность 360 и других

Выступления и публикации

  • Публикации на темы безопасности, защиты информации в издательстве «Арсин»
  • Методические пособия «Практическое пособие по информационной безопасности предпринимательской деятельности», «Практические рекомендации по безопасности бизнеса» (под псевдонимом Казаков Н. Н.)
  • Статья «Практические рекомендации по предотвращению и урегулированию конфликтов интересов» в журнале «Директор по безопасности» (2021)
  • Созданы и внедрены методики проведения комплексного аудита безопасности; методики по созданию на предприятиях механизмов профилактики и противодействия коррупции (антикоррупционный комплаенс), корпоративные стандарты безопасности

Образование

  • Академия ФСБ
  • Высшее пограничное военно-политическое училище КГБ СССР

Расписание преподавателя

НУЖНА КОНСУЛЬТАЦИЯ?

Я даю согласие АНО ДПО «Московская бизнес школа» на обработку моих персональных данных, указанных в форме, в целях рассмотрения заявки, связи со мной, консультирования по образовательным программам и организации дальнейшего взаимодействия по моему обращению в соответствии с Согласием на обработку персональных данных при заполнении формы или использовании AI-виджета и Политикой обработки персональных данных.

Статьи преподавателя

Применение теории хаоса в корпоративной безопасности.

В 1970-х годах ученые начинают изучать хаотические проявления в окружающем нас мире — формирование облаков, турбулентность в морских течениях, колебания численности популяций растений и животных и других явлениях. Исследователи искали связи между различными картинами беспорядочного в природе. Десять лет спустя понятие «хаос» дало название отдельной теории, которая изучает поведение некоторых нелинейных динамических систем, подверженных явлению, известному как хаос. Юридические и физические лица тоже относятся к понятию «динамические системы». В прошлом году мир вступил в эпоху хаоса и неопределенности. Было не ясно, когда закончится пандемия, не ясна ее глубина и возможный размах. Сложно было просчитать решения, принимаемые государственными органами. Административные запреты и ограничения менялись практически каждый день. Деятельность большинства предприятий была приостановлена властными административными решениями. В компаниях требовалось принимать управленческие решения в условиях неопределенности, в том числе — в части корпоративной безопасности. Вот тогда и вспомнили про теорию хаоса: он имеет свои закономерности и правила. Напомню некоторые из них с моими рекомендациями в части менеджмента безопасности и управления рисками. Первое В хаосе отсутствует система стратегического планирования Предприятие работает при отсутствии жестких планов, конкурентное преимущество получают те предприятия, которые способны быстро ориентироваться в ситуациях и принимать (менять) решения в зависимости от внешней и внутренней обстановки. Происходит переход от планирования (составления планов) к постановке задач. Эффективность работников оценивается по решению задач, а не по выполненным пунктам плана. Появляется понятие «импровизация» — термин, который раньше применялся только в сфере культуры. Кроме того, надо быть готовым к тому, что стратегические планы могут быть не реализованы — потому, что при их принятии не учитывали изменения в обстановке, произошедшей позднее. Планы как форма документа, конечно, остаются, но в основном это планы, связанные с регламентированными действиями при внештатных ситуациях, когда нет времени на раздумье и обдумывание ситуации. Например, план действий при террористических актах, при пожарах и других чрезвычайных ситуациях. Второе В динамических системах, функционирующих в условиях хаоса, значительные изменения претерпевают системы контроля Их функции часто берет на себя безопасность. Классические системы контроля процессов и регламентов становятся неэффективными в связи с быстроменяющейся обстановкой. Регламенты и процедуры еще не успели утвердить, а они уже устарели. Поэтому на первый план выходит контроль выполненных задач, а также контроль и управление изменениями (трансформациями). Это наглядно было видно при переводе работников на дистанционную работу: исчез привычный контур безопасности в виде территории работодателя. Классические технические средства контроля за персоналом перестали применяться (за исключением систем ИТ-безопасности), статус помещения, в котором работает сотрудник, поменялся из помещения, принадлежащего работодателю, на жилое помещение, принадлежащее работнику. Как контролировать выполнение работником трудовой функции? И тогда акцент контроля сместился с контроля процессов на контроль результатов выполнения поставленных задач. Кроме того, для повышения эффективности работы целесообразно оставить за сотрудником некоторую свободу действий в выборе способов и методов решений задач. Третье Условия хаоса характеризуются быстроменяющимися внешними параметрами. Успех будет достигаться быстротой принятия решений Даже неправильные решения в условиях хаоса могут не привести к негативным последствиям, так как эти последствия скорректируются последующей изменяющейся обстановкой. И наоборот — руководитель может принять правильное решение, но меняющиеся внешние параметры сведут их «правильность» к нулевому эффекту. Мир хаоса не допускает бездумного клонирования успешных моделей и кейсов. Успешные решения, которые применялись вчера, сегодня могут не привести к желаемому результату. Нельзя дважды войти в одну и ту же реку. И река, и организация (предприятие, учреждение) — системы динамические, поэтому на них действуют одни и те же законы теории хаоса. На основе статистических параметров из прошлого нельзя строить прогнозы на будущее, а статистика несовершенна и манипулятивна. Невозможно использовать опыт других организаций. Найденная руководителем успешная бизнес-модель не гарантирует вечное счастье и не может продолжаться долго. Четвертое В условиях хаоса меняется сама система менеджмента Это касается управления любыми процессами, в том числе и в области безопасности. Да и сами бизнес-процессы меняются. Громоздкие, бюрократизированные системы менеджмента становятся неэффективными. В них слишком долго принимаются решения и происходит внутреннее согласование. Наиболее эффективной считается система управления, разбитая на автономные блоки, которым предоставляются максимальные полномочия. Критерий все тот же — выполнение поставленной задачи. Это не только ускоряет принятие решений, но и подразумевает ответственность за ее выполнение или невыполнение. Подобное происходит в военном деле. Например, диверсионно-разведывательной группе, действующей в тылу врага, ставится только задача. Командир этой группы самостоятельно определяет методы и способы ее решения, исходя из складывающейся оперативной обстановки, так как с него спрашивают только выполнение задачи в поставленный срок. Здесь хотел бы обратить внимание еще на одну особенность. В условиях хаоса и неопределенности большое значение будут иметь процедуры делегирования полномочий по принятию решений. Если в компании существует жесткая вертикаль принятия управленческих решений и все решения принимаются «наверху», то такой менеджмент в условиях хаоса часто становится неэффективным. Надо научиться делегировать права и полномочия подчиненным. Пятое В условиях хаоса и неопределенности большое значение имеет как оперативный доступ к информации, так и умение ее анализировать В современном мире существует переизбыток ненужной информации, поэтому безопасники концентрируются на верификации и оценке информации, особенно той, что будет использоваться для принятия управленческих решений в условиях неопределенности. В хаосе «время жизни» информации очень мало, поэтому период, отведенный для ее проверки, становится все меньше и меньше. Мониторинг и оценка информации в реальном режиме времени это уже не экзотическая прихоть, а жизненная необходимость. По прошлому году из особенностей информационно-аналитической работы отмечу повышенный интерес предприятий к инсайдерской информации, циркулирующей в органах государственной власти, принимающих управленческие решения. А также активизацию лоббирования и GR-коммуникаций для влияния на принимаемые политические и административные решения в государственных органах. Как я писал выше, особое внимание приобретает аналитика, особенно в области управления рисками. На рынке стал чувствоваться дефицит хороших аналитиков. Современные требования к аналитикам предполагают умение моделировать несколько различных сценариев в зависимости от меняющихся внешних параметров. Что стало характерно в последнее время: при анализе ситуации сначала разрабатываются и анализируются негативные сценарии, а уже потом позитивные. Риск-менеджеров часто ругают за то, что они не смогли заранее смоделировать риски, связанные с пандемией. Однако до прошлого года у них такой задачи и не стояло. Вся система риск-менеджмента была ориентирована в основном на экономические параметры и разумные допуски. В коммерческих структурах никто не моделировал ситуации, связанные с глобальными катастрофами, ядерными войнами и чрезвычайными ситуациями. Теперь придется расширить границы допускаемых сценариев и включать в них сценарии локдаунов. Обращу внимание еще на такой момент: в связи с тем, что в условиях хаоса сложно моделировать и рассматривать ситуации, которые могут случиться в будущем, в аналитике происходит переход от изучения будущих возможных ситуаций (моделей, сценариев) к анализу своих возможностей и оценке своих уязвимостей. То есть в аналитике становится главным не изучение внешних рисков и угроз, а изучение своих возможностей и уязвимостей. Так как мы не знаем — с какими рисками и угрозами предстоит столкнуться в будущем. Про аналитику хотелось бы добавить следующее: популярными становятся создание универсальных правил и алгоритмов действий, которые будут работать во всех возможных ситуациях. Пример можно привести из взаимоотношений родителей и детей. Универсальное правило, которое доводят до ребенка — если потерялся, то встречаемся в том месте, где ребенок последний раз видел маму или папу. Правило действует во всех случаях, независимо от городов, улиц и торговых центров. В теории хаоса есть такой термин — «эффект бабочки». То есть незначительные, на первый взгляд, события могут привести к значительным последствиям. Это явление тоже надо учитывать при анализе ситуации. Шестое При неясности ситуации должностное лицо принимает решения на основе биологических инстинктов человека (как живого существа), и в соответстви со своими психологическими установками В мире хаоса и неопределенности становится востребована профессия психолога. Должен заметить, что в последнее время часто сталкиваюсь с тем, что безопасники либо проходят обучение по тематикам, связанным с психологией (например, конфликтология), либо имеют в штате психолога. Просчитать поведение человека и принятие им решений уже становится невозможно без этих знаний. Из относительно нового — учитывают не только психологию, но биологию человека. В использование ввели также такой термин — «биологические поведенческие инстинкты» человека. Сталкивался с тем, что многие должностные лица в условиях хаоса больше доверяют своей интуиции («чуйка», внутренний голос и т.д.), чем прогнозам аналитиков. Как работает механизм интуиции, науке доподлинно так и не известно, но решения, принятые на основе интуиции, очень часто бывают эффективными и правильными. Седьмое В современном хаотическом мире новыми качествами должен обладать руководитель организации, а также директор по безопасности Например, при принятии управленческих решений приобретает значимость такое качество человека как «пластичность», то есть гибкость, умение ориентироваться и подстраиваться под изменяющиеся внешние условия. На первый план выходит быстрота принятия решения, а не безопасность. Приведу пример из мира спорта. Существуют шахматисты, то есть люди, которые не торопясь принимают решения на основе опыта прошлых игр, а есть футболисты, то есть люди, принимающие решения быстро, исходя из складывающейся оперативной обстановки. В условиях хаоса и неопределенности конкурентное преимущество будут иметь предприятия, руководимые «футболистами», а не «шахматистами». Должен заметить, что безопасники стали реже оценивать и сравнивать людей. Физические лица, как динамические и нестабильные системы, не поддаются сравнению. Каждый человек индивидуален. И оценивать человека надо применимо не только к параметрам оценки, но и к определенному времени, так как через некоторое время это может быть уже совершенно другая личность. Кроме того, спрогнозировать, как поведет себя работник в той или иной нестандартной (особенно чрезвычайной) ситуации практически невозможно, особенно если он раньше никогда в ней не оказывался. Но в работниках стали цениться такие качества, как психологическая устойчивость к быстро меняющемуся миру и готовность к любым неожиданностям. Восьмое В мире хаоса меняется отношение к резервам и ресурсам На первый план выходят универсальные ресурсы, которые могут быть востребованы при любых внешних изменениях. Это касается в первую очередь финансовых и кадровых ресурсов. Материально-технические ресурсы, наоборот, становятся не очень востребованы, особенно с учетом быстрого устаревания технологий. При оценке рисков обращают внимание на диверсификацию ресурсов, направлений деятельности, поставок, рынков сбыта и так далее, так как в условиях неопределенности диверсификация является очень сильным конкурентным преимуществом. Должен заметить, что в условиях хаоса большие изменения происходят и в стоимости активов. Материальные активы теряют популярность, а нематериальные активы (технологии, патенты, репутация, имидж и другие) стали сильно влиять на капитализацию предприятия. Поэтому безопасники при защите активов все чаще обращают внимание на защиту именно нематериальных активов. Девятое В мире хаоса царит, как правило, юридическая неопределенность и коллизионность законодательства Кроме того, изменение законодательства не успевает за изменением в деловой среде. Понятие «форс-мажор» и «обстоятельство непреодолимой силы» применяются на каждом шагу. Контрагенты отказываются выполнять свои обязательства, каждый раз прикрываясь этим самым форс-мажором. Особую значимость в этот период приобретают юридические услуги, а также юристы, специализирующиеся на урегулировании конфликтных взаимоотношений между юридическими лицами, а также на урегулировании конфликтных увольнений работников, так как в мире неопределенности присутствует оптимизация бизнес процессов, сопровождающаяся, как правило, массовыми сокращениями персонала. Десятое Мир хаоса характеризуется отсутствием надежности и сопровождается концом такого явления как перфекционизм Надежность не бывает абсолютной, только относительной. Это касается надежности всего — контрагентов, работников, процессов, договоренностей. Как говорил известный персонаж в одном известном фильме, верить нельзя никому. Безопасник должен быть готов к тому, что подведет контрагент, который до этого не вызывал сомнений в своей надежности. Подведет по причинам, от этого контрагента не зависящим. И у безопасника всегда должен быть «план А» и «план Б», что делать этих случаях. Всегда необходимо быть готовым к самому плохому сценарию развития событий. В мире хаоса измерения никогда не бывают совершенны, прогнозы никогда не бывают точны, предсказания имеют долю вероятности. Оценка с точностью до миллиметра не производится, и вопрос «Сколько вешать в граммах?» уже не стоит. Все выводы, расчеты и предсказания имеют определенную долю вероятности. Поэтому оценка, как правило, идет по трехуровневой шкале: маловероятно, вероятно, очень вероятно. Или по системе светофора — красный, желтый, зеленый. Такие человеческие качества, как перфекционизм, то есть доведение результатов труда до совершенства, становятся ненужными, а в определенных случаях и вредными, так как отнимают много драгоценного времени. Должен сказать пару слов о том, что в корпоративной безопасности все чаще стали применяться системы, которые используют в своей основе хаотические (рандомные, непредсказуемые) технологии. Они показывают свою эффективность. Самое слабое звено в безопасности — это ее предсказуемость и просчитываемость. Если злоумышленник знает, по какому алгоритму и как работает система безопасности, то он, скорее всего, сможет ее обойти. Самой надежной система безопасности является та, алгоритм действий которой неизвестен и непредсказуем. Как в анекдоте про обезьяну с гранатой. Не знаешь, что дальше будет. В заключении своей статьи хочу сказать, что для космической вселенной характерен именно хаос и энтропия. Человек, пытающийся все упорядочить и навести порядок, вступает в противоречие с естественными законами природы. Хаос нельзя упорядочить, с ним можно только ужиться. В бизнесе популярность приобретают саморегулируемые модели, которые самостоятельно настраиваются в зависимости от изменяющейся обстановки (желательно без участия человека). Самоорганизующийся порядок, возникает из сочетания взаимозависимости элементов с их относительной свободой. Если в компании у каждого сотрудника свои цели, свои KPI показатели, жесткое виденье рынка и своей работы, все процессы бюрократизированы и формализованы, а решения принимаются только высшим руководством, то в такой организации самоорганизации быть не может. Такие компании имеют шанс на успех только в стабильных и предсказуемых условиях. Оптимальным в компании, наверное, будет являться баланс хаоса и порядка. Это характерно и для менеджмента в целом и для менеджмента корпоративной безопасности: думаю, что предприятие может успешно развиваться, балансируя между порядком и хаосом. Статья была опубликована в журнале «Директор по безопасности», 2021, май С уважением, команда Moscow Business School

Десять первых шагов на должности: Директор по безопасности

Данная статья о том, что в первую очередь нужно делать лицу, назначенному на должность, предполагающую обеспечение безопасности предприятия, например, на должность Директора по безопасности. Часто она называется — заместитель директора по безопасности и режиму. Иногда иначе. Изложенные в статье идеи выражают исключительно субъективное мнение автора, обучающего и консультирующего по вопросам корпоративной безопасности уже почти двадцать пять лет. Я попытался сформулировать десять первых шагов на этой должности, которые на практике могут растянуться на много дней и даже недель в зависимости от опыта и компетенции безопасника и от готовности руководства предприятия принять безопасность как одну из бизнес-функций. Статья ориентирована в первую очередь на коммерческие организации (предприятия) и не затрагивает вопросы безопасности в органах государственного управления. Шаг 1. Выяснить, зачем бизнесу нужна безопасность. Определить объекты безопасности. Оценить бизнес-функцию безопасности В чем сложность работы безопасника? В первую очередь в том, что такой профессии юридически не существует. Нет универсальных должностных инструкций, нет профессиональных стандартов и даже нет учебных заведений, готовящих специалистов по корпоративной безопасности. Нет ни бакалаврских, ни магистерских программ, по окончании которой слушатель получит диплом, где написано, что он является специалистом в области корпоративной безопасности. Есть только программы подготовки по отдельным направлениям, например, по информационной безопасности, по экономической безопасности, по промышленной безопасности и так далее. И поэтому чем должен заниматься директор по безопасности никто точно не знает. Вернее, он занимается тем, что может предложить полезного для предприятия или тем, чем его нагрузит руководство предприятия. По моему мнению, сейчас в России сложилось три типа коммерческих организаций, в которых безопасники выполняют совершенно разные задачи. И от того, к какому типу относится организация, в которой вы стали работать, зависит специфика первого шага. Первый тип — организации с государственным участием. Это коммерческие структуры, в которых присутствуют интересы государства. Например: акции принадлежат государству, предприятие участвует в государственных проектах, национальных планах, выполняет государственный оборонный заказ, входит в государственную корпорацию. Таких предприятий становится все больше и больше. Основная задача безопасности в них — контроль за расходованием бюджетных денег, защита государственной и коммерческой тайны, контроль за выполнением поручений вышестоящих органов и должностных лиц, за выполнением социальных функций, взаимоотношение с государственными правоохранительными, контрольными и надзорными органами. В эти организации безопасники, как правило, приходят из государственных органов, в первую очередь из силовых структур. Работа для них понятна и связана примерно с тем, что они раньше делали на службе, только уже без погон и в коммерческой структуре. Как правило, их работа жестко определена должностными инструкциями и регламентами, несоблюдение которых строго карается. Выстраивается жесткая вертикаль управленческой власти по линии безопасности. Второй тип — обычные коммерческие структуры без интересов государства. Это ритейл, многочисленные предприятия среднего и малого бизнеса, стартапы и другие компании. Крупный бизнес уже в той или иной степени аффилирован с государством и попадает в первый тип. В организациях второго типа приходится определять безопасность уже как бизнес-функцию и доказывать свою полезность предприятию. Распространенная ошибка начинающего безопасника — описывать лицу, принимающему решения, свои личные качества и возможности, козырять званиями, связями и безупречной многолетней службой на государство. Бизнесу это не нужно. Вопрос стоит так: что полезного ты, как безопасник, сможешь сделать для увеличения прибыли или стоимости предприятия? И здесь необходимо выстроить безопасность как бизнес-функцию и отчитываться не выполнением регламентов, а цифрами, связанными, например, с предотвращенным ущербом или с увеличением капитализации предприятия за счет безопасности. В этих предприятиях безопасность работает в основном по предотвращению или расследованию инцидентов, входит в систему управления рисками, защите активов, проводит мероприятия по увеличению конкурентного преимущества товаров и услуг компании. На этих позициях бывшие работники правоохранительных органов не очень эффективны. Сейчас эти должности в этих компаниях занимают лица, хорошо знающие экономику, финансы, бизнес процессы. Умеющие говорить с бизнесом на одном языке цифр и коммерческого сленга. Третий тип — это предприятия, работающие либо в специфическом сегменте рынка, либо являющиеся иностранными компаниями, работающими на территории России. Под первую категорию подходят, например, банки и организации, контролирующиеся Центральным банком России (страховые, микрофинансовые и т.д.). Безопасность в них строится по требованиям, изложенным регуляторами. Невыполнение этих требований грозит штрафными санкциями вплоть до отзыва лицензий. Надо отдать должное ЦБ РФ, все основные требования по безопасности он жестко регламентировал (управление рисками, ПОД/ТФ, защита персональных данных и т.д.). Безопаснику остается только их выполнять или контролировать. В иностранных компаниях все несколько сложнее. В других странах вообще нет понятия «безопасник» — есть понятие риск-менеджер и комплаенс-менеджер. И отдельные должности по узким задачам, например, аудитор, ИТ-безопасник, внутренний контролер. Поэтому здесь безопаснику приходится либо выполнять вышеперечисленные задачи, либо долго объяснять иностранному руководству, кто он такой и почему на его содержание нужно тратить деньги. Кроме того, в иностранных компаниях безопасность смещена в направления, которые в российских компаниях только начинают развиваться. Например, экологическая безопасность или техногенная безопасность. Должен заметить, что сейчас появляется четвертая группа — это экосистемы. Про них сейчас рассуждать сложно в связи с тем, что данный термин хоть и стал часто применяться на практике, но юридически не определен. Шаг 2. Изучить законодательство в части деятельности предприятия, применительно к задачам корпоративной безопасности Единого законодательства в области корпоративной безопасности нет, поэтому придется изучать требования законов и иных нормативных актов применительно к специфике бизнеса. Конечно, есть нормы российских кодексов (уголовный, административный, трудовой, налоговый и т.д.), которые безопасник должен знать хотя бы на уровне понимания и возможности применения. Если предприятие работает на международном рынке, то неплохо бы знать международное законодательство и международные конвенции. А также международные стандарты в области безопасности. В первую очередь это стандарты ISO, которых в части безопасности и управлению рисками довольно много. Что еще должен знать безопасник, так это требования российского законодательства по отдельным вопросам безопасности, например, законодательство о частной детективной и охранной деятельности, о коммерческой тайне, о персональных данных, об информации, информатизации и защите информации, о государственной тайне, о безопасности объектов топливно-энергетического комплекса, о транспортной безопасности, о промышленной безопасности, о противодействию терроризму, о противодействию коррупции, о критической информационной инфраструктуре, о пожарной безопасности и т.д. Подобных законов, где встречается слово «безопасность» много. Это не значит, что выполнение всех этих законов ляжет на широкие плечи безопасника, но как минимум быть к этому готовым. Естественно, изучать законодательство надо применимо к специфике деятельности предприятия. Работая в третьем типе предприятий, очень важно изучить требования регуляторов, а также профильных министерств и ведомств. Это могут быть приказы Минфина РФ, ФНС РФ, МВД РФ, ЦБ РФ и иных органов. Если ваше предприятие попадает в первый тип или входит в какой-нибудь холдинг или корпорацию, то придется еще изучать и акты вышестоящей организации, а также многочисленные типовые положения в части безопасности, которыми изобилует первая группа. На что стоит обратить внимание: безопасники в компании не имеют особого статуса и поэтому попадают под то же трудовое законодательство, что и остальные работники. То есть те, кто «смотрит» за работниками, и сами работники живут по одному и тому же трудовому законодательству. Ни у кого никаких привилегий и преференций. Поэтому безопаснику надо хорошо разбираться в трудовом праве и понимать, что он не наделен никакими правами, выходящими за пределы трудового кодекса. Он не может заниматься охранной деятельностью, детективной деятельностью, адвокатской деятельностью, проводить мероприятия, которые попадают под понятие оперативно-розыскные. А так иногда хочется. Просто руки чешутся. Также желательно понимать, что работники тоже не имеют особого «круглосуточного» статуса, каковым обладают, например, адвокаты, судьи, депутаты и иные лица. Суть трудовых отношений — выполнение трудовых функций в рабочее время. Поэтому все попытки регламентировать действия работника по линии безопасности во внерабочее время или вне трудовой функции вызывают обоснованные вопросы у юристов. В критических случаях — у адвокатов. Исключение составляют, наверное, только нормы кодексов этики, которые, с моей точки зрения, могут быть круглосуточные и в некоторых случаях определять поведение работника даже после увольнения. Но за нарушение этики не предполагается юридическая ответственность. Как правило, только общественное порицание. Шаг 3. Понять бизнес-процессы и специфику предприятия Это важно. Обеспечение безопасности бизнес-процессов является одной из главных задач корпоративной безопасности. Как правило, на предприятии эти процессы уже отлажены и безопаснику главное — их не сломать, то есть при налаженности процессов подстроится под них. Не быть «слоном в посудной лавке» и не мешать бизнесу зарабатывать деньги своей некомпетентностью — я сейчас говорю об уже функционирующем предприятии. На начальной стадии развития компании бизнес-процессы должны создаваться уже с учетом требований по их защите. Так сказать, в защищенном варианте. Должен заметить тенденцию последнего времени. Если раньше безопасность рассматривала бизнес-процессы только с точки зрения их защиты, то в последнее время безопасность смотрит на процессы еще и с точки зрения их эффективности. То есть анализирует цифровые параметры и инциденты, которые могут свидетельствовать о необходимости перестройки и повышения эффективности самих бизнес процессов. Раньше оценкой эффективности занимался внутренний аудит, теперь эти задачи часто стали брать на себя еще и безопасники. И действительно, причиной ущерба или упущенной выгоды для предприятия могут являться не кражи, растраты или мошенничество — умышленное действие персонала, а неэффектвность процессов и связанные с ней технические ошибки. Также желательно научиться разбираться в продукции, выпускаемой предприятием или спецификой предоставляемых услуг. Вспоминаю слова одного участника моего семинара, который уволился из органов и пришел работать безопасником в один научно-исследовательский институт. В его задачи входило визирование договоров в закупочной деятельности. Он не только не мог их проверять с позиции цены и целесообразности, он даже не понимал, о чем идет речь в закупаемых товарах, так как термины были научные и для простого безопасника малопонятные. Как говорится, учите матчасть. Иногда довольно сложно бывает понять эту специфику по причине того, что безопасник не обладает достаточными знаниями, а погружаться в них довольно долго. Да и погрузившись, все равно не сможешь говорить с работниками на одном языке. В этом случае я рекомендую включить в штат узкого специалиста, знающего специфику — их называют технологами. Как правило, это лица, имеющие профильное образование, хорошо знающие бизнес-процессы предприятия, понимающие как работники или иные организации могут обмануть предприятия, которые смогут говорить с подобными специалистами на одном языке. Это позволит как минимум защититься от заключении ненужного договора и обезопасить себя от «лапши на ушах», которую вам будут вешать закупщики, уверяя, что именно эту деталь и только у этой компании необходимо закупить. Шаг 4. Изучить инциденты на предприятии. Провести аудит корпоративной безопасности Этот шаг я рекомендую сделать в том случае, если предприятие уже давно работает и можно посмотреть на процесс безопасности в динамике. Причем провести анализ таких инцидентов не только в своей организации, но и на других предприятиях, работающих в подобной сфере, если имеется возможность получения этой информации. Динамический объект, коим является предприятие, необходимо изучать в динамике: в истории многое уже было, и изобретать велосипед не всегда целесообразно. Статистика вещь упрямая. Подобные методы часто применяются в информационной безопасности — антивирусная защита создается с учетом произошедших инцидентов. В научных работах даже применяется такой термин — модель потенциального нарушителя (выстраивание защиты от смоделированного поведения «врага»). Надо понимать, что изучая прошедшие инциденты, вы будете анализировать только то, что было обнаружено, и, скорее всего, это только вершина айсберга. Огромное количество инцидентов будет не зафиксировано и не попадет в статистику и в изучение. Это не значит, что их нет. Как говорят медики, нет здоровых людей, есть недообследованные. В этом случае хорошую помощь окажут системы обратной связи, созданные на предприятии. Например, горячие линии, беседы с увольняющимися или применение технологий тайного покупателя. При грамотном их применении инцидентов для изучения у вас будет предостаточно. Должен заметить, что в современных условиях быстроменяющегося мира статистика действий и моделей нарушителя стала сильно отставать от реалий жизни. Также много нарушений имеют «креативный» характер, являющихся штучными и неповторяющимися. Поэтому, чтобы не быть генералом, готовящимся к прошедшей войне, желательно помимо произошедших инцидентов оценивать еще и свои уязвимости. Уже без привязки к моделям нарушителей — это уже задача аудита безопасности. Несколько слов по поводу аудита безопасности. Этот термин все чаще стал применяться в коммерческой деятельности, однако юридически отсутствует и методики (стандарты) аудита безопасности разрабатываются безопасниками индивидуально, применимо к конкретной ситуации или задаче. У меня тоже есть своя методика аудита безопасности. Она предполагает оценку безопасности по двум направлениям. Первое направление аудита — оценка выполнения на предприятии требований по безопасности, установленных законодательством и иными обязательными для выполнения нормативными документами. В основном это касается отдельных направлений безопасности — антитеррор, антикоррупция, промышленная безопасность, пожарная безопасность, безопасность критической информационной структуры, защита персональных данных и т.д. Здесь, как правило, тоже два направления — формальное выполнение требований регуляторов, исключающее привлечение к юридической ответственности, и реальная защита от чрезвычайных ситуаций, утечек информации и иных событий. Второе направление аудита безопасности уже не связано с выполнением обязательных требований безопасности, а связано с рисками, угрозами и уязвимостями. По всем трем направлениям, исходя из известной формулы, что риск — это угроза, помноженная на уязвимость. Угроз может быть много, но если нет (или мало) уязвимостей, то риск минимальный. Результаты аудита в основном являются основанием для формирования на предприятии политики безопасности и построения системы корпоративной защиты. На основе аудита формируется структура подразделения безопасности, задачи, планы работ, финансирование и решаются все основные задачи по корпоративной безопасности. Шаг 5. Определить субъекты безопасности. Распределить задачи в области защиты бизнеса между аутсорсинговыми организация, подразделением безопасности и иными подразделениями предприятия Хочу предостеречь от попыток безопасника решать все вопросы своими силами. Не все задачи, где есть слово «безопасность» — зона ответственности подразделения безопасности. Таких задач очень много. Оптимальным является не выделение функции безопасности в отдельный процесс и концентрация его в подразделении безопасности, а интегрирование элементов безопасности во все бизнес-процессы. И возложение ответственности за их выполнение на руководителей этих процессов. Каждый должен решать свои задачи. В этом случае задачи безопасности — определить и утвердить правила игры, осуществлять их выборочный контроль, оценку и, при необходимости, корректировку. Иногда расследовать инциденты. То есть выполнять в определенном смысле функции комплаенс. Конечно, есть задачи, которые по определению решает только безопасность. Например, оборудование предприятия инженерно-техническими средствами охраны и безопасности — СКУДы, видеонаблюдение, контроль доступа и т.д. Но при переходе на удаленку эта специфическая задача отходит на второй план. Во многих компаниях безопасности как структурного подразделения или штатной должности просто нет. Это не значит, что никто ей не занимается. Просто задачи по безопасности раскинуты по подразделениям, а функции контроля выполняет служба внутреннего контроля и служба внутреннего аудита. Задачи, связанные с управлением рисками, выполняют риск-менеджеры, задачи по информационной безопасности — соответствующее подразделение, задачи по кадровой безопасности — подразделение по управлению персоналом. Часть задач отдается на аутсорсинг. Довольно часто сталкивался с созданием комиссий по отдельным вопросам, связанным с безопасностью. Например, антикоррупционная комиссия, антитеррористическая комиссия, комитет по управлению дебиторской задолженностью — эффективно, но только при грамотной работе этих комиссий. Их надо уметь вести, готовить решения, уметь решать возникшие противоречия, так как любая комиссия предполагает коллегиальность и многообразность вариантов решений. При наличии комиссий безопаснику работать проще, так как в своей работе он будет прикрываться решениями комиссий. Но в некоторых случаях сложнее, так как свободу действий безопаснику будет сковывать необходимость получить одобрение и соответствующее решение комиссии. В крупных организациях, особенно с государственным участием, комиссии встречаются часто. В некоторых случаях это размывает ответственность и выводит руководителя предприятия от ответственности за принятые им решения. Комиссия решила, руководитель только утвердил принятое комиссией решение. «Я был введен в заблуждение» — так скажет он в свое оправдание. Отдельной темой является аутсорсинг услуг по безопасности. Как правило, без него не обойтись, так как на многие задачи понадобится лицензия и отдельный статус. Например, охрана, детективная деятельность, адвокатская деятельность и аналогичные случаи. Некоторые задачи отдать на аутсорсинг банально дешевле. С некоторыми задачами аутсорсинговые организации справятся более профессионально, чем штатные сотрудники. Безопасники часто бояться аутсорсинга, считая, что он оставит их без работы, и частично они правы. Но только частично. Быть специалистом во всех отраслях по безопасности невозможно, а держать большой штат на все возможные случаи жизни нерентабельно. Поэтому если задача, которую вы хотите выполнить, предполагает разовый и специфичный характер, то ее выполнение лучше отдать на аутсорсинг. Например, услуги профайлинга, форензика, тестирование на детекторе лжи, экспертиза подлинности документов. Сделаю акцент на том, что эти услуги разовые, а не систематические. Если это часть функции безопасности, то лучше принять этих людей в штат. Обращу внимание еще на такой аспект. Выполнение задач, поставленных перед безопасностью, часто связано с возможным нарушением требований законодательства и имиджевыми потерями в случае их обнародования. Если безопасник состоит в штате компании, то все, что он делает, отражается и на самой компании и на ее руководителе и учредителях. Которые могут быть очень уважаемыми людьми, и не хотят портить свой имидж из-за того, что безопасник слишком дотошно выполняет свои должностные обязанности. Поэтому часто на аутсорсинг отдают те задачи, выполнение которых связано с возможными имиджевыми потерями для предприятия. Особенно в современное время, где информационное противоборство приобретает особое значение. Любые огрехи компании многократно усиливаются социальными сетями и пиарятся конкурентами. К сожалению, в современное время мы не то, что мы есть на самом деле, а тот образ, который формируется социальными медиа и рекламой. Как говорят в Одессе, это две большие разницы. Шаг 6. Сформировать штат подразделения безопасности После того, как определены задачи по безопасности в целом, решено, какие задачи отдаются на аутсорсинг, а какие задачи раскидываются по подразделениям, мы приступаем к формированию штата подразделения безопасности. В современных условиях он, как правило, небольшой. Должен заметить, что размер штата очень сильно зависит от количества работников и специфики предприятия. И еще от того, будет ли входить в структуру безопасности подразделение информационной безопасности, или оно будет отдельным подразделением. Тенденция современного времени — цифровая трансформация бизнес-процессов, поэтому все, что связано с цифровизацией, и, как следствие, с информационной безопасностью, растет как на дрожжах. Особенно после событий 2020 года и перевода сотрудников на дистанционный формат работы. Обосновать штат подразделения информационной безопасности значительно проще, чем штат подразделения, например, экономической безопасности. Кроме того, информационные технологии так быстро меняются, что запросто можно обосновать выделение целевого финансирования за замену всей информационной инфраструктуры предприятия и оплату обучения работников новым информационным технологиям. То есть проблем с деньгами у подразделения информационной безопасности не будет. А если подразделение ИБ включено в штат подразделения безопасности, то проблем с деньгами не будет и у него. Кроме того, работать безопаснику без специалистов по ИБ сложно и неэффективно, поэтому я настоятельно рекомендую включить в подразделение безопасности все, что связано с информационной безопасностью. Как правило, штат, а также компетенции принимаемых на работу безопасников, зависят от задач и строится по направлениям — экономическая безопасность, кадровая безопасность, информационная безопасность, техническая безопасность, информационно-аналитическая работа, контрольно-ревизионная деятельность и т.д. Если говорить кратко, то все задачи, решаемые безопасностью, можно разделить на три основных направления: контрольные задачи, информационно-аналитические задачи и задачи по технической безопасности, куда я отношу и информационную безопасность. В целом все укладывается в эти три направления, а значит, с них и надо начинать. В крупных холдингах часто вся безопасность выведена в отдельное юридическое лицо, которое обеспечивает безопасность всех структур холдинга. Это так называемый контролируемый аутсорсинг. Тоже возможно и в некоторых случаях очень эффективно. Так как безопасник, находящийся на предприятии, независим от мнения исполнительного органа и подчиняется своему начальнику, находящемуся в другой организации. И зарплату получает не от генерального директора, за которым он присматривает, а в своей компании. И принимает, а также увольняет его не директор компании, где он физически находится, а руководитель своей внешней структуры. Хочу обратить внимание на тот факт, что вопросы, решаемые безопасником, часто требуют юридической оценки, поэтому рекомендую иметь в штате подразделения безопасности если не юристов, то хотя бы работников с юридическим образованием, а лучше с опытом юридической работы. Зачастую возникает вопрос о названии подразделения. Раздел «Служба безопасности» из закона о частной детективной и охранной деятельности ушел уже десять лет назад, поэтому подразделения безопасности имеют очень различные названия, иногда ничего не говорящие простому обывателю. Например, «Служба содействия бизнесу». Называют ешл и более понятным образом, например, «Отдел защиты активов» или «Департамент экономической безопасности». В крупных организациях с государственным участием можно встретить «Департамент корпоративной защиты» или «Дирекцию по безопасности и режиму». По моему мнению, название не очень важно, более важны задачи, полномочия с правами и должностные инструкции работников. Шаг 7. Определить структуру подчинения, коммуникативные правила взаимодействия с иными должностными лицами и критерии оценки эффективности подразделения безопасности На этом шаге необходимо решить три ключевых и очень важных вопроса: кому должна подчиняться безопасность, как и в какой форме коммуницировать с другими подразделениями и как оценивать работу подразделения безопасности. Что касается подчинения, то оптимальным, на мой взгляд, является подчинение директора по безопасности акционерам или совету директоров. Тогда, как я уже писал ранее, достигается его независимость. Бывает и двойное подчинение: текущее — исполнительному органу в лице генерального директора, а функциональное — вышестоящей организации или тому же совету директоров. Это распространено в холдингах и государственных корпорациях. Многое зависит от задач. Если безопасник «работает» и по генеральному директору, то, естественно, он ему не подчиняется. Сталкивался с понятием «подразделение собственной безопасности» — они распространены в больших и территориально разрозненных компаниях, особенно в ритейле. Это отдельная структура, подчиняющаяся только акционерам и работающая по определенной номенклатуре должностей, в первую очередь наемных работников с большими полномочиями. Таких как, например, торговые представители в регионе или руководители филиалов. В небольших организациях, где, как правило, безопасность представлена в виде одного сотрудника, он подчиняется генеральному директору и выполняет роль и безопасника, и консультанта, и доверенного лица, и исполнителя по «особым поручениям». Это если и учредитель, и исполнительный орган объединены в одном лице. Теперь о правилах взаимодействия с иными должностными лицами. Статус безопасника должен быть высоким, а именно звучать как «директор по безопасности». Безопасники могут входить в состав основных постоянно действующих комиссий, таких как конкурсная, аттестационная, антикоррупционная и другие. Что касается вхождения безопасника в состав временных комиссий (инвентаризационная, комиссия по расследованию несчастного случая и т.д.), то здесь нужно смотреть индивидуально, зачем он там нужен и каковы его задачи при работе в этой комиссии. В практической работе безопасник будет тесно пересекаться с руководителями большого количества подразделений, таких, как служба по управлению персоналом, ИТ-подразделение, подразделение по управлению рисками, контрольно-ревизионное подразделение, финансовое подразделением и многие другие. Проще сказать, с каким отделом безопасник не будет пересекаться в своей работе — наверное, таких нет. И руководители всех этих подразделений, скорее всего, будут смотреть на него как на врага и отказываться коммуницировать. Преодолеть грань отчуждения будет довольно сложно, а в некоторых случаях и просто невозможно. Могу посоветовать быть дипломатичным, но настойчивым. Показывать свою работу в цифрах (увеличение прибыли или предотвращенные потери) и регламентировать взаимоотношения безопасности и иных подразделений в утвержденных локальных правовых актах. В безопаснике работники должны, в первую очередь, видеть «страхователя рисков», а не «карающий меч правосудия» или «око государево». То есть акционера или владельца бизнеса. Хотя последнюю функцию с безопасников никто не снимал. Просто ее не всегда надо афишировать. На моих семинарах всегда возникает вопрос: как оценивать работу подразделения безопасности? Как определять им KPI и иные «коэффиценты полезного действия». Универсальных критериев нет. С моей точки зрения, самый неэффективный способ оценки — это оценка по количеству выявленных негативных инцидентов и возбужденным уголовным делам. Эти факты свидетельствуют о плохой работе подразделения безопасности, так как основная работа должна быть связана с предотвращением инцидентов, а не с их расследованием. Но если нет инцидентов, то как безопасность может обосновать свое предназначение? Формирование образа врага это классический, хотя и устаревший способ обоснования необходимости наличия подразделения безопасности. Более эффективный способ оценки связан с качеством выполнения поставленных задач, с оценкой «прибыльности» безопасника и эффективности его участия в бизнес-процессах, с соблюдением установленных регламентов по линии безопасности, с оценкой качества предоставляемой руководству информации, позволяющей получить предприятию конкурентное преимущество на рынке. Часто безопасник является ответственным должностным лицом за выполнение требований законодательства по отдельным направлениям безопасности (антитеррор, антикоррупция и т.д.). В этом случае оценка его работы происходит в зависимости от того, насколько успешно он их выполнил, и нет ли претензий к компании со стороны государственных органов, контролирующих выполнение этого законодательства. Шаг 8. Создать локальную правовую базу в области корпоративной безопасности По поводу локальной правовой базы в первую очередь стоит сказать: она должна быть. Причем чем больше компания, чем больше в ней работает персонала — тем более подробной и обширной она будет. Надо понимать, что правила игры в виде инструкций, регламентов, политик и иных документов пишутся людьми и для людей. Если в компании работает несколько человек, никакой нормативки как правило нет. Ни по безопасности, ни по каким-либо иным вопросам. Все решается на устных договоренностях. Правовые акты по безопасности в больших компаниях разрабатываются на трех уровнях. Первый уровень представляют стратегические документы, издаваемые в виде политик: антикоррупционная политика, кадровая политика, политика по информационной безопасности, политика по обработке персональных данных и другие. Раньше были модными такие документы, как Политика безопасности предприятия или Концепция безопасности организации. Я их называю «идеологические документы». В них нет четких требований, они, как правило, не привязаны к бизнес-процессам и носят в основном декларативный характер, излагая принципы, которыми придерживается руководство и которым должны придерживаться работники. Второй уровень носит операционный характер и издается в виде инструкций, порядков или положений. Регламентирует (уже более подробно) отдельные направления политики. Например, инструкция по конфиденциальному делопроизводству, положение о закупках, порядок проведения внутренних проверок, инструкция о пропускном и внутриобъектовом режиме и так далее. Третий уровень документов носит технический и технологический характер, издается в виде регламентов и определяет алгоритмы действий в тех или иных ситуациях, например, регламент проверки контрагентов. Есть еще документы в области корпоративной безопасности, носящие методический характер, например, методика оценки ущерба. Следует отметить и разработку других документов — планов, должностных инструкций, положений о подразделениях. При создании локальной правовой базы по корпоративной безопасности надо иметь в виду, что документ может быть полностью посвящен отдельным вопросам безопасности (например, положение о коммерческой тайне), но вопросы безопасности могут включаться и в документы, регламентирующие бизнес-процесс в целом. Например, в компании может не быть документа с названием «Политика кадровой безопасности», но отдельные элементы кадровой безопасности включаются в документ с названием «Кадровая политика предприятия». Всегда возникает вопрос, кто должен создавать эти документы. На мой взгляд, если документ полностью посвящен вопросам безопасности, то безопасник. Если документ регламентирует операционные вопросы бизнес-процесса — то владелец бизнес-процесса, (а безопасник вставляет в них свои требования). В любом случае вся нормативная база предприятия должна согласовываться с подразделением безопасности. Шаг 9. Выстроить связи с коллегами-безопасниками из других организаций Особенностью корпоративной безопасности в России является то, что много информации безопасник получает не из официальных документов, а из неформального общения с коллегами. Классических безопасников уровня директора по безопасности не так много — значительно меньше, чем работников других профессий в коммерческих структурах. По моим подсчетам, пару тысяч по всей стране. Все в той или иной степени знакомы между собой и где-то пересекались — либо по службе, либо на каких-нибудь проектах, либо на конференциях или учебе. В последнее время появилось много телграмм-каналов или различных групп в мессенджерах, в которых происходит обмен мнениями и информацией. Это неплохо. Легализовать эту информацию сложно, поэтому статус ее — «информация к размышлению». Еще ее по привычке называют «оперативная информация» или «установка». Что характерно: в среде безопасников существуют свои этические правила. Я не сталкивался с тем, чтобы безопасники топ-уровня обманывали друг друга. Шоворят, конечно, не все, часто недоговаривают. Но не обманывают. И это приятно. Шаг 10. Получить необходимые знания, навыки и компетенции, необходимые в работе на данном предприятии И, наконец, последний шаг. Это получение знаний и компетенций, необходимых для работы на должности директора по безопасности с учетом специфики деятельности предприятия. Говоря современным модным языком, hard skill и soft skill. Что универсально и необходимо безопаснику в современном коммерческом мире? Это знание хотя бы основ информатики и информационной безопасности. Основная работа у безопасника сейчас связана с компьютером, анализом той информации, которая присутствует в корпоративных сетях и базах данных. Работа с людьми тоже присутствует, но в современном дистанционном мире это вторично. Многих удаленных работников безопасник никогда не увидит, но он должен знать и понимать, что они делают, находясь, возможно, на другом конце земли. Еще я бы выделил юридическую грамотность и знание законов предпринимательской деятельности. Современный безопасник должен быть финансово грамотным и понимать законы рыночной экономики, уметь расшифровывать значение цифр и строк в отчетных финансовых документах. Безопасник, не знающий законы рынка, не сможет эффективно работать в коммерческой структуре. Не лишним будет понимать язык, на котором разговаривают руководители и лица, принимающие решения в коммерческих структурах — он несколько отличается от языка, на котором говорят в силовых структурах. Уметь разговаривать с предпринимателями на их языке и сленгах. Ориентироваться в многочисленных иностранных терминах, коими изобилует язык современных коммерсантов — иногда в произносимом ими предложении бывает больше иностранных слов, чем русских. Причем безопаснику надо понимать, что не предприниматели должны подстраиваться под безопасность, а безопасность вынуждена подстраиваться под предпринимательскую деятельность. Из soft skill я бы выделил умение соответствовать этическим требованиям в компании и придерживаться правил корпоративной культуры. Понимать, что не стоит выполнять поставленные перед безопасностью задачи с нарушением норм права и этических правил, принятых в компании. Не помешают психологические навыки, знание основ конфликтологии и оперативной психологии, умение выстраивать доверительные отношения с персоналом. Где всему этому учат?. Как я писал ранее, в России нет программ высшего образования, готовящего специалиста по корпоративной безопасности для коммерческих структур. Сталкивался только с серьезным (я имею ввиду бакалавр или магистратуру) образованием в области информационной безопасности и в области экономической безопасности. Но это только некоторые направления в безопасности. Я бы порекомендовал одно-двух-недельные директорские программы по безопасности и управлению рисками, которые проводятся как в Москве, так и в других городах очно или дистанционно. В некоторых ваш покорный слуга участвует как автор программ и преподаватель. На них можно получить основу системных знаний; остальные знания и навыки лучше получать на точечных семинарах по узким вопросам, а тех случаях, когда системных уже недостаточно. Я бы рекомендовал очное общение: надо понимать, что на вебинарах практически все преподаватели дают неполную и очень общую информацию. Все, что проводится в дистанционном формате, транслируется на всю страну и потом гуляет по просторам интернета, не имеет серьезной ценности в силу своей доступности. Собственно, специалистам и не нужно, чтобы серьезная информация была общедоступна: более подробные и практикоориентированные знания слушатели получают только при живом общении, а также при оффлайн-обучении за закрытыми дверями. Иногда ценность знаний и информации, полученной при общении с коллегами в перерывах между парами более значима, чем сам материал семинара. Это только первые десять шагов. Еще будут одиннадцатый, двенадцатый, двадцатый, сотый и так далее — до тех пор, пока вы не уволитесь из компании. Но это уже совсем другая сказка. Статья была опубликова в журнале «Директор по безопасности», 2021, март — апрель С уважением, команда Moscow Business School

Практические рекомендации по предотвращению и урегулированию конфликтов интересов

Термин «конфликт интересов» появился в российском законодательстве довольно давно — более двадцати лет назад, но в своей преподавательской и консалтинговой деятельности я часто сталкиваюсь с тем, что слушатели, конечно, слышали о таком термине, но не все правильно его понимают и не всегда могут аргументированно классифицировать конкретную ситуацию с позиции антикоррупционного законодательства, направленного на предотвращение и урегулирования конфликтов интересов. В своей статье я постараюсь кратко, и предельно конкретно изложить, что же такое конфликт интересов. И приведу несколько практических примеров из моего опыта участия в работе различных комиссий по данному вопросу. Первый постулат: термин «конфликт интересов» можно рассматривать в сленговом, то есть бытовом варианте, а можно привязать его к нормам законодательства, причем не только антикоррупционного Что такое сленговый вариант? Это когда конфликтуют интересы различных должностных лиц в организации, конфликтуют интересы различных подразделений предприятия, могут конфликтовать даже интересы различных юридических лиц, а также министерств и ведомств. Любые трудовые отношения по своей сути — это тоже конфликт интересов между работником и работодателем. В интересах работодателя сделать так, чтобы работник работал много, и за это платить ему ограниченную сумму денег. Интересы работника прямо противоположны — тратить меньше времени на работу и получать зарплату выше. Таких примеров можно приводить очень много. Все это относится к понятию «конфликт интересов», но в сленговом (бытовом) понимании и никакого отношения к требованиям антикоррупционного законодательства не имеет. В российском праве существует довольно много законов, где применяется понятие «конфликт интересов». Это, конечно, в первую очередь, Федеральный закон «О противодействии коррупции». Но есть еще не один десяток законов, где применяется это понятие. Например, Федеральный закон «Об образовании в Российской Федерации», Федеральный закон «О контрактной системе в сфере закупок товаров, работ, услуг для обеспечения государственных и муниципальных нужд», Федеральный закон «О некоммерческих организациях» и т.д. В каждом законе могут быть свои термины и классифицирующие признаки. Где-то родственники обозначаются терминами «бабушка» и «дедушка», где-то используют универсальный термин «иные близкие отношения». Отдельно надо сказать о том, что государственные и муниципальные служащие как особенный класс живут по своему отдельному законодательству, довольно жестко регламентирующему понятие конфликта интересов, меры по предотвращению и урегулированию конфликтов интересов и ответственность за непринятие этих мер. Поэтому вопросов по конфликтам интересов на государственной или муниципальной службе возникает значительно меньше. Вывод из первого постулата: когда ситуация классифицируется как «конфликт интересов», то надо понимать, по какому закону мы ее классифицируем. Одно и то же должностное лицо в одной и той же организации в своей повседневной деятельности может попадать в конфликт интересов по требованиям разных законов. Например, если медицинский работник до обеда лечит пациентов, то у него конфликт интересов при осуществлении профессиональной деятельности будет рассматриваться по Федеральному закону «Об основах охраны здоровья граждан в Российской Федерации», а если он после обеда заседает в закупочной комиссии своей клиники, то здесь конфликт интересов будет рассматриваться уже по Федеральному закону «О противодействии коррупции». Второй постулат: конфликт интересов — это противоречие внутри самого человека, занимающего должность на предприятии Чтобы это понять, надо внимательно прочитать понятие «конфликт интересов», применяемое в антикоррупционном законодательстве. Под конфликтом интересов понимается ситуация, при которой личная заинтересованность (прямая или косвенная) лица, замещающего должность, замещение которой предусматривает обязанность принимать меры по предотвращению и урегулированию конфликта интересов, влияет или может повлиять на надлежащее, объективное и беспристрастное исполнение им должностных (служебных) обязанностей (осуществление полномочий). То есть это противоречие между личным и общественным, между интересами предприятия и интересами физического лица, занимающего должность на этом предприятии. Физическое лицо выполняет у работодателя должностные обязанности — выполняет в интересах этой самой организации и работодателя, получая за эту работу заработную плату. Но у этого же физического лица могут быть свои личные интересы (или интересы своих родственников, свойственников или иных, связанных с ним, лиц). Наличие иных личных интересов — не криминал, и практически все работники их имеют. Но если личные интересы работника конфликтуют с интересами юридического лица, где он работает, — вот эта ситуация и классифицируется как конфликт интересов по антикоррупционному законодательству. Как говорится, в интересах организации подороже продать, а в личных интересах подешевле это купить, и все эти противоречия концентрируется в одном работнике. Обращаю внимание, что конфликт интересов не обязательно предполагает материальный ущерб для организации. Вред от конфликта интересов есть всегда, а вот ущерба может и не быть. Он не является обязательным критерием для отнесения конкретной ситуации к конфликту интересов. Когда рассматривается конкретная ситуация, то обязательно учитывается несколько факторов: какие интересы у должностного лица, а какие у организации, какие должностные обязанности у работника, как он связан с иными лицами (если заинтересованность косвенная), есть ли у него властные полномочия, есть ли у него выбор в принятии решений, в чем может быть личная заинтересованность, как она может быть реализована и так далее. Всегда возникает вопрос: если ситуация классифицируется как конфликт интересов, то при его урегулировании чьи интересы должны учитываться в первую очередь? Я полагаю, что интересы организации, а не работника. Трудовые отношения предусматривают возможность работнику в любой момент уволиться по собственному желанию. И если работник считает, что его личные интересы для него более важны, чем интересы предприятия, то его полное право — покинуть работодателя и далее заниматься исключительно своими делами. Вывод из второго постулата: понятие «сторона конфликта интересов», которое часто применяется в антикоррупционном законодательстве, предусматривает, что стороной является работник предприятия. Другой стороной этого конфликта является сама организация, то есть юридическое лицо, где этот работник выполняет трудовые функции. А не другой работник предприятия. Поэтому при рассмотрении вопроса о совместной работе родственников конфликт интересов возникает, как правило, у одного родственника, принимающего управленческие решения в отношении другого. Второй родственник относится к «пассивному» участнику (а не стороне) конфликта интересов. Термин не юридический, но применяемый на практике. Есть, конечно, исключения там, где много должностных лиц участвуют в конфликте интересов. Например, на предприятии создается рабочая группа из нескольких человек, все с одинаковыми полномочиями. И все члены рабочей группы связаны родственными или свойственными связями. В этом случае с одной стороны конфликта интересов будут все члены этой рабочей группы, а с другой стороны будет организация — работодатель. Третий постулат: конфликт интересов — не правонарушение, а ситуация требующая решения. Любое работник может попасть в ситуацию, которая будет классифицирована как конфликт интересов Все работники почему-то очень боятся попасть в ситуацию, которая будет классифицирована как конфликт интересов. И многие руководители считают, что если у их подчиненного возник такой конфликт, то его обязательно надо уволить или, как минимум, наказать. Эту ситуацию немного изменил методический документ с названием «Меры по противодействию коррупции в организациях», изданный Минтрудом России в 2019 году. Цитирую дословно: «Сам по себе конфликт интересов не является правонарушением и тем более не тождественен коррупции: даже при наличии возможности реализовать свой личный интерес работник может отказаться от возможной выгоды и продолжить исполнять свои обязанности должным образом». Конфликт интересов есть просто ситуация, требующая решения. Если рассматривать возможность наказания, то и в трудовом законодательстве, и в законодательстве о государственной или муниципальной службе ответственность наступает не за сам факт конфликта интересов, а за непринятие мер по предотвращению или урегулированию конфликта интересов, стороной которого является работник. По моему опыту, практически каждый работающий человек в возрасте более сорока лет в своей жизни попадал в ситуации, которые можно отнести к конфликту интересов (либо потенциальному, либо реальному), просто раньше это так не называлось. Чаще всего конфликт интересов выражается в совместной работе родственников (свойственников) или в наличии коммерческих интересов в других организациях. Более того, на больших предприятиях, являющихся градообразующими, с конфликтом интересов придется сталкиваться практически каждый день, так все работоспособное население города работает на одном и том же предприятии. Все родственники или свойственники. И ближние и дальние. И у всех есть «иные близкие отношения». Отдельно надо остановиться на малом бизнесе, который часто создается на основе семейных уз и традиций. Семейный бизнес сам по себе не конфликт интересов, в этом контексте предотвращать и урегулировать его не нужно. Нет конфликта интересов, так как есть только одна сторона — учредитель; он же, как правило, генеральный директор, глава семьи и работодатель. Все интересы являются интересами только одной стороны — семьи. А другой стороны в этом случае просто нет. Антикоррупционное законодательство для малых семейных предприятий вообще носит очень общий и рекомендательный характер. Ни антикоррупционных политик, ни кодексов этики там обычно нет. Есть просто требования по соблюдения законодательства о предпринимательской деятельности и честному ведению бизнеса. А помимо норм трудового кодекса еще действуют межличностные семейные отношения, иногда более жесткие, чем трудовые. Вывод из третьего постулата: если возникает хоть малейшее подозрение, что ситуация, в которую вы попали, может классифицироваться как конфликт интересов, следует обязательно уведомить об этом работодателя. Хуже от этого не будет. Если уведомите, но работодатель примет решение о том, что это не конфликт интересов, то претензий к вам не будет. А вот если промолчите, а будет принято решение о том, что это конфликт интересов, то вам придется отвечать за то, что не уведомили. Четвертый постулат: не все работники организации по антикоррупционному законодательству обязаны принимать меры по предотвращению и урегулированию конфликтов интересов Так на кого же распространяется обязанность по предотвращению и урегулированию конфликтов интересов? Ситуация следующая. Согласно статьи 13.3 Федерального закона «О противодействии коррупции», все организации, независимо от статуса, размера, организационно-правовой формы, ведомственной принадлежности и иных классифицирующих признаков, обязаны разрабатывать и принимать меры по предупреждению коррупции. Одна из мер в законе определена как «предотвращение и урегулирование конфликтов интересов». Но это требование распространяется именно на организации и работников не затрагивает. Что же касается работников, то в статье 10 Федерального закона «О противодействии коррупции» определен перечень лиц, на которых законом возлагается обязанность принимать меры по предотвращению и урегулированию конфликтов интересов. К ним относятся: Государственные и муниципальные служащие; Служащие Центрального банка РФ, работники, замещающие должности в государственных корпорациях, публично-правовых компаниях, Пенсионном фонде РФ, Фонде социального страхования РФ, Федеральном фонде обязательного медицинского страхования, иных организациях, создаваемых РФ на основании федеральных законов, лица, замещающие должности финансового уполномоченного, руководителя службы обеспечения деятельности финансового уполномоченного; Работники, замещающие отдельные должности, включенные в перечни, установленные федеральными государственными органами, на основании трудового договора в организациях, создаваемых для выполнения задач, поставленных перед федеральными государственными органами; Иные категории лиц в случаях, предусмотренных федеральными законами. Обращаю внимание — это те, кто по закону обязаны это делать, даже если они с этим не согласны. Даже если в трудовом договоре про это ничего не написано. Для остальных категорий людей, если работодатель хочет, чтобы работник со своей стороны принимал меры по предотвращению и урегулированию конфликтов интересов, это требование должно быть обязательно зафиксировано в трудовом договоре. То есть если работник уже у вас работает, и вы хотите, чтобы он в добровольном порядке взял на себя обязательство по предотвращению и урегулированию конфликтов интересов, то необходимо дополнительное соглашение к трудовому договору, подписываемое в соответствии с нормами Трудового кодекса РФ. Иначе никак. В моей практике были ситуации, когда работодатель, выполняя требования антикоррупционного законодательства, стал разрабатывать нормативные документы по предотвращению и урегулированию конфликтов интересов, но работники отказались что-либо менять в своей трудовой деятельности и добровольно брать на себя еще какие-то обязательства без увеличения заработной платы. Вывод из четвертого постулата: на предприятии желательно определить, для каких должностных лиц требование по предотвращению и урегулированию конфликтов интересов носит обязательный характер — через требования законодательства, а на каких работников вы хотите распространить это требование «добровольно-принудительно» через дополнительное соглашение к трудовому договору. Надо учитывать, что требования антикоррупционной политики или кодекса этики и служебного поведения, принимаемые в организациях, носят повсеместный характер и распространяются на всех работников, в то время как понятие «конфликт интересов» может распространяться на лиц, занимающих отдельные должности на предприятии. Пятый постулат: конфликт интересов может быть потенциальным, то есть возникающим при наступлении определенного событии, а может быть реальным, то есть уже возникшим В антикоррупционном законодательстве применяют два термина: «предотвращение конфликтов интересов» и «урегулирование конфликтов интересов». То есть конфликт интересов может быть потенциальным, а может уже существовать. Потенциальный конфликт интересов возникает при наступлении определенного события — при принятии на работу, при назначении на должность, при принятии управленческого решения. Например, если член аттестационной комиссии в организации будет принимать решение о присвоении классной квалификации своему родственнику, то это потенциальный конфликт интересов. Не может он надлежаще, объективно и беспристрастно принимать такое решение. Поэтому должен взять самоотвод, а иначе потенциальный конфликт интересов трансформируется в реальный. Если начальник подразделения решил жениться на работнице, являющейся его подчиненной, то это тоже потенциальный конфликт интересов. Когда он сделал предложение, этот потенциальный конфликт возник, а как вышли из ЗАГСа, он уже перерос в реальный. Причем все мероприятия по предотвращению конфликтов интересов направлены на то, чтобы на ранней стадии выявлять и не допускать конфликты, а также на то, чтобы они из потенциальных не перерастали в реальные. Как и в любых направлениях, связанных с безопасностью, основная задача — предотвращение рисков и угроз, а не борьба с их последствиями. Поэтому выявление и предотвращение потенциальных конфликтов интересов является одним из основных антикоррупционных мероприятий в организациях. Меня часто спрашивают: если возник реальный конфликт интересов, то это свидетельствует о плохо работающем подразделении по противодействию коррупции? Как правило, так оно и есть. Но зачастую работники и руководители просто плохо понимают, что такое конфликт интересов, а также не хотят менять ситуацию, сложившуюся на предприятии за многие десятилетия. Мол, так было на нашем предприятии и при наших отцах, и при наших дедах, да и мы так живем по привычке. Вывод из пятого постулата: при рассмотрении конкретной ситуации надо принимать решение не просто исходя из того, есть или нет конфликт интересов, но и также оценивать, реальный или потенциальный этот самый конфликт. Если потенциальный, то можно ограничиться простыми мерами, такими, как усиление контроля за ситуацией, чтобы конфликт из потенциального не перерос в реальный. Если конфликт интересов уже реален, то здесь надо действовать решительно, и одними контрольными мероприятиями не отделаешься. Надо уже «разруливать» ситуацию, так как понятие реального конфликта интересов очень быстро может перерости в серьезные правонарушения, такие, как злоупотребление полномочиями или их превышение. Шестой постулат: личная заинтересованность (прямая или косвенная) является обязательным критерием при квалификации ситуации как конфликт интересов Исчерпывающего перечня ситуаций, связанных с конфликтами интересов, нет, поэтому когда требуется оценить конкретную ситуацию, то приходится руководствоваться обязательными признаками, классифицирующими конфликт интересов, изложенными в Федеральном законе «О противодействии коррупции». Их три. Первый — ситуация должна быть связана с должностным положением. Второй — должна иметься личная заинтересованность (прямая или косвенная). Третий — должен наличествовать конфликт интересов должностного лица и самой организации, что не позволяет этому лицу надлежаще, объективно и беспристрастно выполнять свои обязанности. Обращаю внимание, что если нет личной заинтересованности, то и нет конфликта интересов. Поскольку понятие «конфликт интересов» мы рассматриваем в разрезе антикоррупционного законодательства, то напомню обязательные критерии, которые должны присутствовать при классификации ситуации как коррупционной. Их тоже три: нарушение физическим лицом требований законодательства, связь нарушения с должностным положением физического лица и наличие материальной (имущественной) выгоды. Что же такое личная заинтересованность? Под личной заинтересованностью в антикоррупционном законодательстве понимается возможность получения доходов в виде денег, иного имущества, в том числе имущественных прав, услуг имущественного характера, результатов выполненных работ или каких-либо выгод (преимуществ) должностным лицом и (или) состоящими с ним в близком родстве или свойстве лицами (родителями, супругами, детьми, братьями, сестрами, а также братьями, сестрами, родителями, детьми супругов и супругами детей), гражданами или организациями, с которыми это лицо и (или) лица, состоящие с ним в близком родстве или свойстве, связаны имущественными, корпоративными или иными близкими отношениями. Обращаю внимание, что под личной заинтересованностью понимается сама возможность получения материальных благ, независимо от того, воспользовался работник этой возможностью или нет. Должен заметить, что заработная плата, установленная трудовым договором, к «возможности получения доходов» отношения не имеет. В антикоррупционном законодательстве под выгодой (возможностью получения доходов) понимается те материальные блага, которые идут помимо зарплаты. Хотя возможность необоснованных завышений премий может трактоваться как «личная заинтересованность» и соответственно как конфликт интересов. Вывод из шестого постулата: самое сложное в проведении антикоррупционных проверок и расследований — доказать, что должностное лицо имело имущественную выгоду (прямую или косвенную) от нарушений требований закона с использованием своего должностного положения. Самое сложное в антикоррупционном обучении объяснить, что конфликт интересов — это не ситуация, когда должностное лицо использует свое положение для получения дополнительных благ (это уже коррупционное правонарушение), а ситуация, когда только появляется эта возможность, которую добросовестный работник никогда не будет использовать. Седьмой постулат: в законодательстве нет четкого определения понятия «родственники», «свойственники» и «иные близкие отношения» Сложность рассмотрения вопросов, связанных с конфликтом интересов обусловлена еще и тем, что личная заинтересованность может быть не только прямая (самому должностному лицу), но и косвенная (родственникам, свойственникам, а также иным лицам). Все чаще в антикоррупционном законодательстве стали применять термин «доверенное лицо». Чем понятие «родственник» отличается от понятия «свойственник»? Родственник предполагает связь «по роду», то есть «по крови», а свойственник предполагает связь по статусу (по свойству). Поэтому родители и родные дети ъто родственники, а жена и ее родственники — все свойственники. Должен заметить, что в семейном или гражданском законодательстве понятие «родственник» трактуется немного по-другому. Так что же кроется за термином «иные близкие отношения», применяемым в статье 10 Федерального закона «О противодействии коррупции»? Обратимся к трактовке Минтруда Росси: «Должностное лицо, его близкие родственники и свойственники могут поддерживать близкие отношения с дальними родственниками (свойственниками), со своей бывшей супругой (супругом), школьными друзьями, однокурсниками, коллегами по службе (работе), в том числе бывшими, соседями и иными лицами. При этом такие отношения должны носить особый доверительный характер. Признаками таких отношений могут являться совместное проживание, наличие регистрационного учета по одному месту жительства, ведение общего хозяйства, наличие общих внебрачных детей, участие в расходах другого лица, оплата долгов, отдыха, лечения, развлечений другого лица, регулярное совместное проведение досуга, дарение ценного имущества, иные обстоятельства, свидетельствующие о том, что жизнь, здоровье и благополучие близкого человека дороги соответствующему должностному лицу в силу сложившихся обстоятельств.» Вывод из седьмого постулата: при рассмотрении вопросов, связанных с косвенной выгодой при конфликте интересов необходимо выявить и доказать связь должностного лица с получателем этих выгод. Эта связь может быть как юридически прослеживаемой (например, родственные связи), так и не юридической (дружеские отношения, партнерские связи, неофициальные договоренности и т.д.). Но эти связи и отношения во всех случаях должны носить «особый доверительный характер в силу сложившихся обстоятельств». Восьмой постулат: в антикоррупционном законодательстве нет исчерпывающего списка действий, попадающих под понятия «предотвращение конфликта интересов» и «урегулирование конфликта интересов» Если ситуация будет классифицироваться как конфликт интересов, то следующий обязательный шаг — его предотвращение или урегулирование. Сказать «конфликт интересов» и после этого ничего не делать уже не получится. Обращу внимание, что в антикоррупционном законодательстве нет исчерпывающего перечня принимаемых в этом направлении мер. Меры по урегулированию конкретного конфликта могут быть эксклюзивными и более нигде и никогда не применяться. Потому, что сам конфликт интересов может быть очень нестандартным. Из типовых мер по предотвращению конфликтов интересов используют: заполнение декларации о конфликте интересов, уведомление о конфликте интересов, уведомление о получении подарков, внедрение проверочных процедур при принятии кадровых решений, проверка аффилированности в закупочной деятельности и другие. Возможных мер по урегулированию уже возникших конфликтов интересов может быть значительно больше. Это и отстранение работника от совершения действий (принятия решений) в отношении юридического или физического лица, с которым связан его личный интерес, и перевод на другую должность, и изменение трудовой функции, и ограничение доступа к информации. В любом случае принятые меры должны исключить влияние личной заинтересованности работника на принимаемые им решения на работе. Так же хотел бы обратить внимание на тот факт, что в отдельных законах уже сформулированы меры, которые надо принять в случае, если ситуация классифицируется как конфликт интересов. Например, в Федеральном законе «Об акционерных обществах» применяется такое понятие как «сделки, в совершении которых имеется заинтересованность» — заинтересованность отдельных должностных лиц этого акционерного общества. Это тоже конфликт интересов, но в законе уже определено, что надо делать в этом случае. Необходимо осуществить процедуру одобрения этой сделки. Подобное понятие применяется также в Федеральном законе «Об обществах с ограниченной ответственностью», но там несколько другая процедура урегулирования конфликта интересов. Вывод из восьмого постулата: к процедурам предотвращения и особенно к урегулированию конфликта интересов, надо подойти очень внимательно. В уведомлении о конфликте интересов, которое заполняет работник, желательно предусмотреть раздел, в котором сам работник предложит меры, на которые он согласен пойти, для того, чтобы исключить влияние личной заинтересованности на принимаемые им решения. В этом случае работодателю останется только с ними согласиться. Девятый постулат: решение о том, что данная ситуация относится к конфликту интересов принимает сама организация (руководитель, уполномоченное должностное лицо, комиссия и т.д.) Часто возникает вопрос: кто принимает окончательное решение, что конкретная ситуация относится к конфликту интересов? Это внутреннее и суверенное право самой организации, то есть окончательное решение принимает руководитель предприятия. Он может принять его единолично, а может на основании решения комиссии, им созданной. Она обычно так и называется — Комиссия по противодействию коррупции и урегулированию конфликтов интересов. Существуют руководители, которые делегируют это право отдельным должностным лицам, например, руководителю кадрового подразделения или лицу, являющимся ответственным за противодействие коррупции на предприятии. Иногда в организации создаются внутренние документы, утверждающие методику отнесения конкретной ситуации к конфликту интересов. Но чаще всего пользуются методическими документами Минтруда России, которых это министерство издало в достаточном количестве. Что очень рекомендую сделать, так это создать в организации реально работающую комиссию по предотвращению и урегулированию конфликтов интересов, утвердить положение о ней, включить в ее состав несколько независимых членов (для объективности и независимости принятия решения) и подробно вести протоколы ее заседаний. Должен заметить, что обязательность создания подобных комиссий в законодательстве есть только для государственных и муниципальных органов — для обычных организаций это рекомендуемое пожелание. Также нигде не определено, нужно ли утверждать у руководителя предприятия решения этой комиссии. На практике часто сталкивался с тем, что решения комиссии утверждаются единоличным исполнительным органом. Я не сторонник этой практики: без лишней необходимости директору лучше вообще ничего не утверждать. Он самостоятельно принимает решения, учитывая или не учитывая мнение комиссии. Он все же генеральный директор. Поэтому чтобы не конфликтовать с директором, председатель комиссии обычно неофициально согласует с руководителем решения, принимаемые этим коллегиальным органом. Должен заметить, что решений, которые принимает комиссия, может быть только два: ситуация относится к конфликту интересов или не относится. Если относится, то, опять же, могут быть рассмотрены два варианта: потенциальный или реальный это конфликт. И если комиссия считает, что ситуация классифицируется как конфликт интересов, то должна предложить варианты по его урегулированию или предотвращению, которые согласуются с работником, являющимся стороной конфликта интересов. Ведь на многие управленческие решения со стороны работодателя потребуется согласие работника — перевод, изменение должностных обязанностей. Если комиссия считает, что ситуация не является конфликтом интересов, то здесь можно ограничиться фиксацией данного факта в протоколе заседания и больше ничего не делать. Исключение составляют только медики и фармацевты. Рассмотрение вопроса о привлечении их к административной ответственности по статье 6.29. КОАП (невыполнение обязанностей о представлении информации о конфликте интересов при осуществлении медицинской и фармацевтической деятельности) относится к компетенции Росздравнадзора. Вывод из девятого постулата: если вышестоящая организация, а также представители государственных органов классифицируют ситуацию как конфликт интересов, а решение вашей комиссии таково, что эта ситуация не относится к конфликту интересов, то вы смело можете настаивать на своей позиции, подкрепляя ее тем, что это коллегиальное решение уполномоченного органа предприятия, принятое на основе методических документов Минтруда России и всестороннего рассмотрения конкретной ситуации, с соблюдением требований трудового, антикоррупционного и иного законодательства. Самое главное, чтобы в этой ситуации не было других составов правонарушений или преступлений. Теперь, как и обещал, приведу несколько интересных примеров из моей практики. Пример первый. В одной организации был руководитель. И было у него два заместителя, которые были между собой родными братьями. Их должностные обязанности никак не пересекались, они работали автономно и независимо друг от друга. Но в период, когда руководитель был в отпуске, один из братьев выполнял обязанности ВРИО руководителя. И принимал управленческие решения в отношении своего родственника, ставшего его подчиненным. Это потенциальный конфликт интересов. Может предотвращаться, например, назначением другого должностного лица временно исполняющим обязанности или иными мерами (усилением контроля, коллегиальностью принятия решений в отношении своего родственника-подчиненного и т.д.). Пример второй. В другой организации на руководящей должности, связанной с взаимоотношениями с клиентами, работал сотрудник, у которого был гражданский брак с женщиной, занимающей руководящую должность у прямых конкурентов. По чистой случайности эта работница тоже занимала должность, связанную с взаимоотношениями с клиентами. Это реальный конфликт интересов у обоих должностных лиц. В этой ситуации все кончилось печально для обеих компаний: «сладкая парочка» уволилась со своих должностей и создала свой бизнес, переманив в новую компанию клиентов как с первой, так и со второй организации. Как говорится, только бизнес и ничего личного. Поэтому когда работники начинают активно подчеркивать свои конституционные права на частную жизнь, им надо напомнить, что существует много федеральных законов, ограничивающих конституционные права граждан. К которым относится, в том числе, и Федеральный закон «О противодействии коррупции». Данная ситуация еще интересна тем, что если бы при ее возникновении она была бы признана конфликтом интересов, то было бы сложно предложить варианты урегулирования, если работник с ней не согласится. Нельзя же заставить работника прекратить гражданский брак или требовать, чтобы спутница жизни уволилась от конкурентов. В данном случае обычно применяется такая тактика, как «ограничение работнику доступа к информации». Пример третий. Еще в одной организации работала закупочная комиссия, которая приняла решение о выборе победителя конкурса. В последствии оказалось, что один из членов закупочной комиссии ранее работал в организации — победителе конкурса. На вопрос, почему не уведомил комиссию о конфликте интересов, он сообщил, что не считал эту ситуацию конфликтом интересов в связи с тем, что уже двадцать лет как не работает в организации — победителе конкурса, никого в ней уже не знает и никак не лоббировал их интересы при принятии решения об их победе. Эта ситуация интересна тем, что в законе действительно нет «срока исковой давности», на который распространяется понятие конфликта интересов. Я обычно рекомендую предприятиям либо его установить своими правилами, либо все вопросы рассматривать комиссионно, применительно к конкретной ситуации. А работникам порекомендовать сообщать о всех случаях взаимоотношений (как действующих, так и прошлых) с контрагентами компании, как реальными, так и потенциальными. Пример четвертый. На заседании комиссии по предотвращению и урегулированию конфликтов интересов рассматривалась ситуация, связанная с тем, что руководитель одного из подразделений компании просит разрешить ему взять на работу в свое подразделение бывшую жену. Мотивировал он это тем, что брак с ней давно расторгнут и заключен брак с другой женщиной. В данном случае комиссия все равно классифицировала эту ситуацию как потенциальный конфликт интересов в связи с тем, что понятие «конфликт интересов» связано с таким понятием, как «иные близкие отношения», к которым можно отнести и бывшую супругу. Однако комиссия не стала возражать при трудоустройстве этой женщины в иные подразделения организации. Пример пятый. На заседании комиссии по предотвращению и урегулированию конфликтов интересов рассматривалась ситуация, связанная с приобретением должностным лицом организации акций конкурента. Поскольку приобретенное количество акций не позволяло должностному лицу принимать управленческие решения в организации-конкуренте, то комиссия приняла решение о том, что данная ситуация не попадает под понятие «конфликт интересов». Рассмотрение вопроса, насколько этично покупать акции конкурента в компетенцию этой комиссии не входило. Пример шестой. Это пример из недавней практики. Клиент (руководитель одной медицинской организации) задал вопрос, можно ли классифицировать ситуацию как конфликт интересов, если медицинский работник делает пациентам укол от коронавируса и одновременно отговаривает (публично или в приватных беседах) делать эту прививку. Обращаю внимание — не продает сертификаты, а по идеологическим (нематериальным) мотивам убеждает пациентов становиться «антипрививочниками». Но вместе с тем одновременно выполняет свои медицинские обязанности, делает эти прививки, получает зарплату, премии и надбавки. Вопрос непростой. Как я писал ранее, конфликт интересов должен быть обязательно связан с личной заинтересованностью, то есть с возможностью получения доходов в виде денег, иного имущества, в том числе имущественных прав, услуг имущественного характера, результатов выполненных работ или каких-либо выгод (преимуществ). В данном случае имущественной личной заинтересованности нет. То есть это не конфликт интересов. Все, что касается идеологических принципов отдельных врачей, относится к этике и нормам поведения. Нарушение кодекса медицинской этики, мне кажется, здесь налицо. Небольшой формат журнала не позволяет мне рассказать о всех случаях из моей практики, связанных с конфликтом интересов, но должен заметить, что Минтруд России регулярно выпускает методические материалы, связанные с рассмотрением различных ситуаций, попадающих под понятие «конфликт интересов». В заключении своей статьи хочу сказать, что, по моему мнению, на российских предприятиях постепенно приходит понимание термина «конфликт интересов», хотя это, наверное, самый сложнообъяснимый термин в антикоррупционном законодательстве. Но предотвращение и урегулирование конфликтов интересов будет хорошо работать только в тех организациях, где работает кодекс этики и служебного поведения. Но об этом уже в следующих статьях. Используемые нормативные документы Федеральный закон от 25.12.2008 N 273-ФЗ «О противодействии коррупции» (ред. от 31.07.2020) Федеральный закон от 29.12.2012 N 273-ФЗ «Об образовании в Российской Федерации» (ред. от 08.12.2020) Федеральный закон от 05.04.2013 N 44-ФЗ «О контрактной системе в сфере закупок товаров, работ, услуг для обеспечения государственных и муниципальных нужд» от (ред. от 30.12.2020) Федеральный закон от 12.01.1996 N 7-ФЗ «О некоммерческих организациях» (ред. от 30.12.2020) Федеральный закон от 21.11.2011 N 323-ФЗ «Об основах охраны здоровья граждан в Российской Федерации» (ред. от 22.12.2020) Федеральный закон от 26.12.1995 N 208-ФЗ «Об акционерных обществах» (ред. от 31.07.2020) Федеральный закон от 08.02.1998 N 14-ФЗ «Об обществах с ограниченной ответственностью» (ред. от 31.07.2020) Меры по предупреждению коррупции в организациях 2019 г. утвержденные Минтрудом России Письмо Минтруда России от 26.07.2018 N 18-0/10/П-5146 О методических рекомендациях по вопросам привлечения к ответственности должностных лиц за непринятие мер по предотвращению и (или) урегулированию конфликта интересов Статья была опубликована в журнале «Директор по безопасности», 2021, декабрь С уважением, команда Moscow Business School
предыдущий слайд
следующий слайд

Отзывы

Отзыв - 1
Кочегаров А.А.
зам. генерального директора, ООО «Линтек»
Все замечательно!

Курс: Внутренние расследования и проверки. Методики и процедуры проведения

Отзыв - 2
Рысь Вячеслав Владимирович
начальник организационно-аналитического отдела, ОАО «Минудобрения»
Семинар проведен на должном уровне. Материал изложен доходчиво и понятно.

Курс: Внутренние расследования и проверки. Методики и процедуры проведения

Программы и курсы
+7 495 646-75-17 Бесплатно по Москве 8 800 333-86-68 Бесплатно по России